Pour anticiper et limiter les impacts d’une cyberattaque, comme pour renforcer la résilience de son système d’informations, comprendre la chronologie des incidents reste essentiel.
Arnaud Pilon est responsable de la réponse aux incidents chez Synacktiv, une société de 230 employés spécialisée dans les tests d’intrusion, le développement d’applications sécurisées et l’expertise numérique. Il nous éclaire sur les mécanismes retenus par les cyber-criminels. De l’intrusion discrète au vol de données, l’attaque cyber combine renseignements, exploitation de failles organisationnelles, systèmes et réseaux.
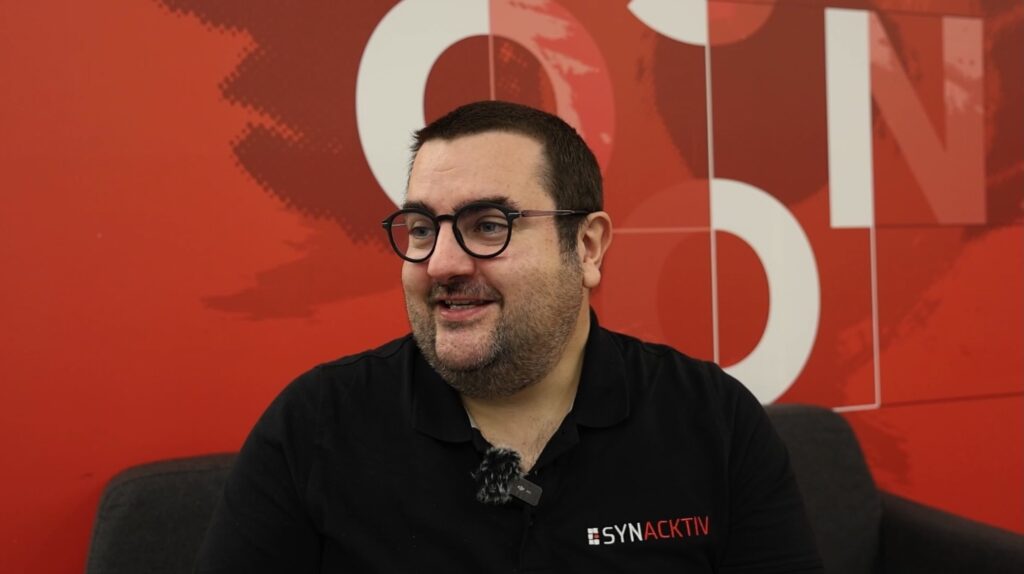
Synacktiv dispose de bureaux à Paris et dans quatre villes de province, intervient auprès de tous types d’organisations, grands comptes, ETI, PME, TPE et même particuliers. Son équipe agit entre quelques semaines et plusieurs mois après le début de l’attaque, qui tarde souvent à être détectée. Pour Arnaud Pilon, la clé réside dans la compréhension des portes dérobées et des stratégies d’attaquants pour contourner les systèmes de sécurité en place.
Des canaux d’entrée privilégiés
« Quand vous détectez un incident de sécurité, généralement il y a eu toute une phase préalable utilisée par les attaquants pour entrer sur le système », retrace-t-il.
Les failles exploitées s’appuient volontiers sur l’ingénierie sociale, le système d’authentification en place ou un accès à distance détourné : « Le ransomware commence généralement par un accès VPN mal configuré ou une usurpation d’identité permettant d’accéder à un équipement du réseau. Ces méthodes sont devenues bien plus courantes ces dernières années », observe-t-il. L’attaque cible souvent des services web vulnérables, où les données volées sont ensuite partagées sur le dark web et vendues ultérieurement au plus offrant.
Un contrôle de l’infrastructure à la chaîne de services
Pour contrer ces tactiques, Arnaud Pilon recommande une préparation initiale : « Si un système a déjà été audité puis renforcé, l’attaquant devra faire davantage d’efforts pour infiltrer le réseau. Et il pourra être mis en échec plus rapidement, » signale-t-il. Cette précaution réduit le risque de vol de données et l’attaque par ransomware, mais elle ne garantit pas une protection absolue.
Synacktiv note une tendance croissante, depuis plusieurs mois : « Nous effectuons beaucoup plus d’audits au niveau des applications. » Cette augmentation reflète une prise de conscience des risques liés aux services web. Le déploiement de services sécurisés par conception et le contrôle des flux permettent d’atteindre un niveau de sécurité et de le maintenir dans le temps, sans brider l’innovation. On évite ainsi que les systèmes ne deviennent des cibles trop faciles pour les attaquants.
Cependant les cyberattaques deviennent plus complexes, avec des tactiques toujours plus discrètes et élaborées. L’expertise de Synacktiv joue un rôle clé dans la résilience des systèmes, en combinant audits, développement sécurisé et réactivité.
Pour en savoir plus, lire l’interview accordée par Arnaud Pilon lors des Assises de Monaco le 8 octobre 2026.