L’attaque d’installations frigorifiques des magasins Système U, Intermarché, Leclerc et Monoprix rappelle une réalité trop souvent ignorée : tout équipement déréglé à distance peut provoquer une interruption d’activités et de lourdes pertes financières. Un moment choisi par Anthropic pour annoncer sa défense d’infrastructures critiques CyberMission, avec onze partenaires technologiques.
⏱️ temps de lecture
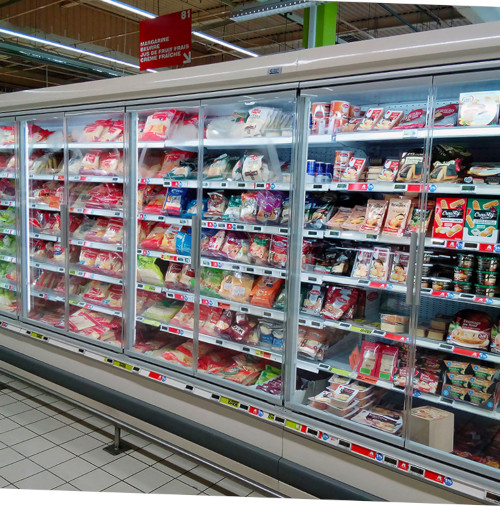
Dans la nuit du 11 au 12 octobre 2026, le système de gestion de la réfrigération du danois Danfoss a été perturbé dans plusieurs enseignes. Les températures des meubles frigorifiques ont été portées à 50 °C, obligeant des magasins à vider leurs bacs et à jeter leurs stocks. Intermarché serait le plus touché, avec 200 à 300 points de vente affectés. Système U parle de moins d’une centaine de sites atteints. Les pertes financières atteindraient déjà plusieurs millions d’euros, selon la chaîne France Info.
En ciblant la chaîne logistique et les équipements industriels, attaquants et donneurs d’ordre déclenchent des risques sanitaires et une défiance des consommateurs, en l’espèce vis à vis d’aliments surgelés. Pour sa part, le constructeur danois mis en cause recommande de migrer vers des appareils plus récents et de cloisonner les réseaux informatiques pour ne laisser aucun équipement accessible depuis Internet.
Anthropic investi d’une CyberMission
Quatre jours plus tôt, Anthropic a présenté sa Cyber Mission, incluant un programme de défense des infrastructures critiques et un scanner de vulnérabilités des logiciels ouverts. L’éditeur a fédéré un consortium composé d’Accenture, Booz Allen, CrowdStrike, Deloitte, Dragos, Hitachi, Insane Cyber, Nozomi Networks, Palo Alto Networks, PwC et Rockwell Automation. Tous ces partenaires ont accès à des modèles Claude avancés et à des équipes d’ingénieurs spécialisés dans les menaces ciblant les réseaux électriques, les sites de production et de distribution industriels.
Face aux modèles d’IA déjà exploités par les attaquants, les outils de défense ne suivraient pas. Fort de ce constant l’éditeur de Claude lance un service gratuit, accessible sur inscription, s’adressant aux mainteneurs de projets open source. Ce scanner analyse régulièrement les codes ouverts et fournit un rapport de vulnérabilités avec démonstrateurs et correctifs. Anthropic avance un taux de faux-positifs inférieur à 10%, sans relecture humaine systématique. Mais ni les failles découvertes ni leur niveau de sévérité n’ont été vérifiés par un organisme indépendant.
A ce stade, rien n’indique que l’IA ait joué un rôle dans l’attaque des frigos piratés, même si les deux événements se sont produits à moins d’une semaine d’intervalle. Tandis que les attaquants exploitent vite, grâce à l’IA, les failles de logiciels et les accès à distance mal protégés, les éditeurs de grands modèles veulent afficher une autre image, tournée vers le bien commun et la cyberdéfense.
Equipements sans supervision
Les équipements industriels restent en service durant plusieurs décennies, au-delà de la période de maintenance de leurs logiciels embarqués et de suivi. Privés de mises à jour nécessaires, leurs opérations de supervision et de maintenance deviennent partielles, voire compromises.
L’Anssi pointe une faille du logiciel de la société danoise et cherche à identifier d’autres marques vulnérables, avant que l’attaque ne se propage. L’autorité nationale chargée de la cyberdéfense va enrichir ses listes de vérification et inviter les équipementiers à livrer des correctifs plus rapidement.